
テクニカルトピックス
【2026.9.8】最新バージョンにおけるポリシー設定について
Oracle Linux 9 ベースのアプライアンスへのアップグレードについては、弊社とSwivel Secure社にて、サポートして実施いたします。その際、設定内容やユーザデータ等はそのまま新バージョンに移行いたします。
この時、新しいバージョンであるv4.2.4/4.2.5のSwivel Applianceにおいては、Maximum Login Tries(ログイン試行が許可される回数)の考え方が変更になっています。
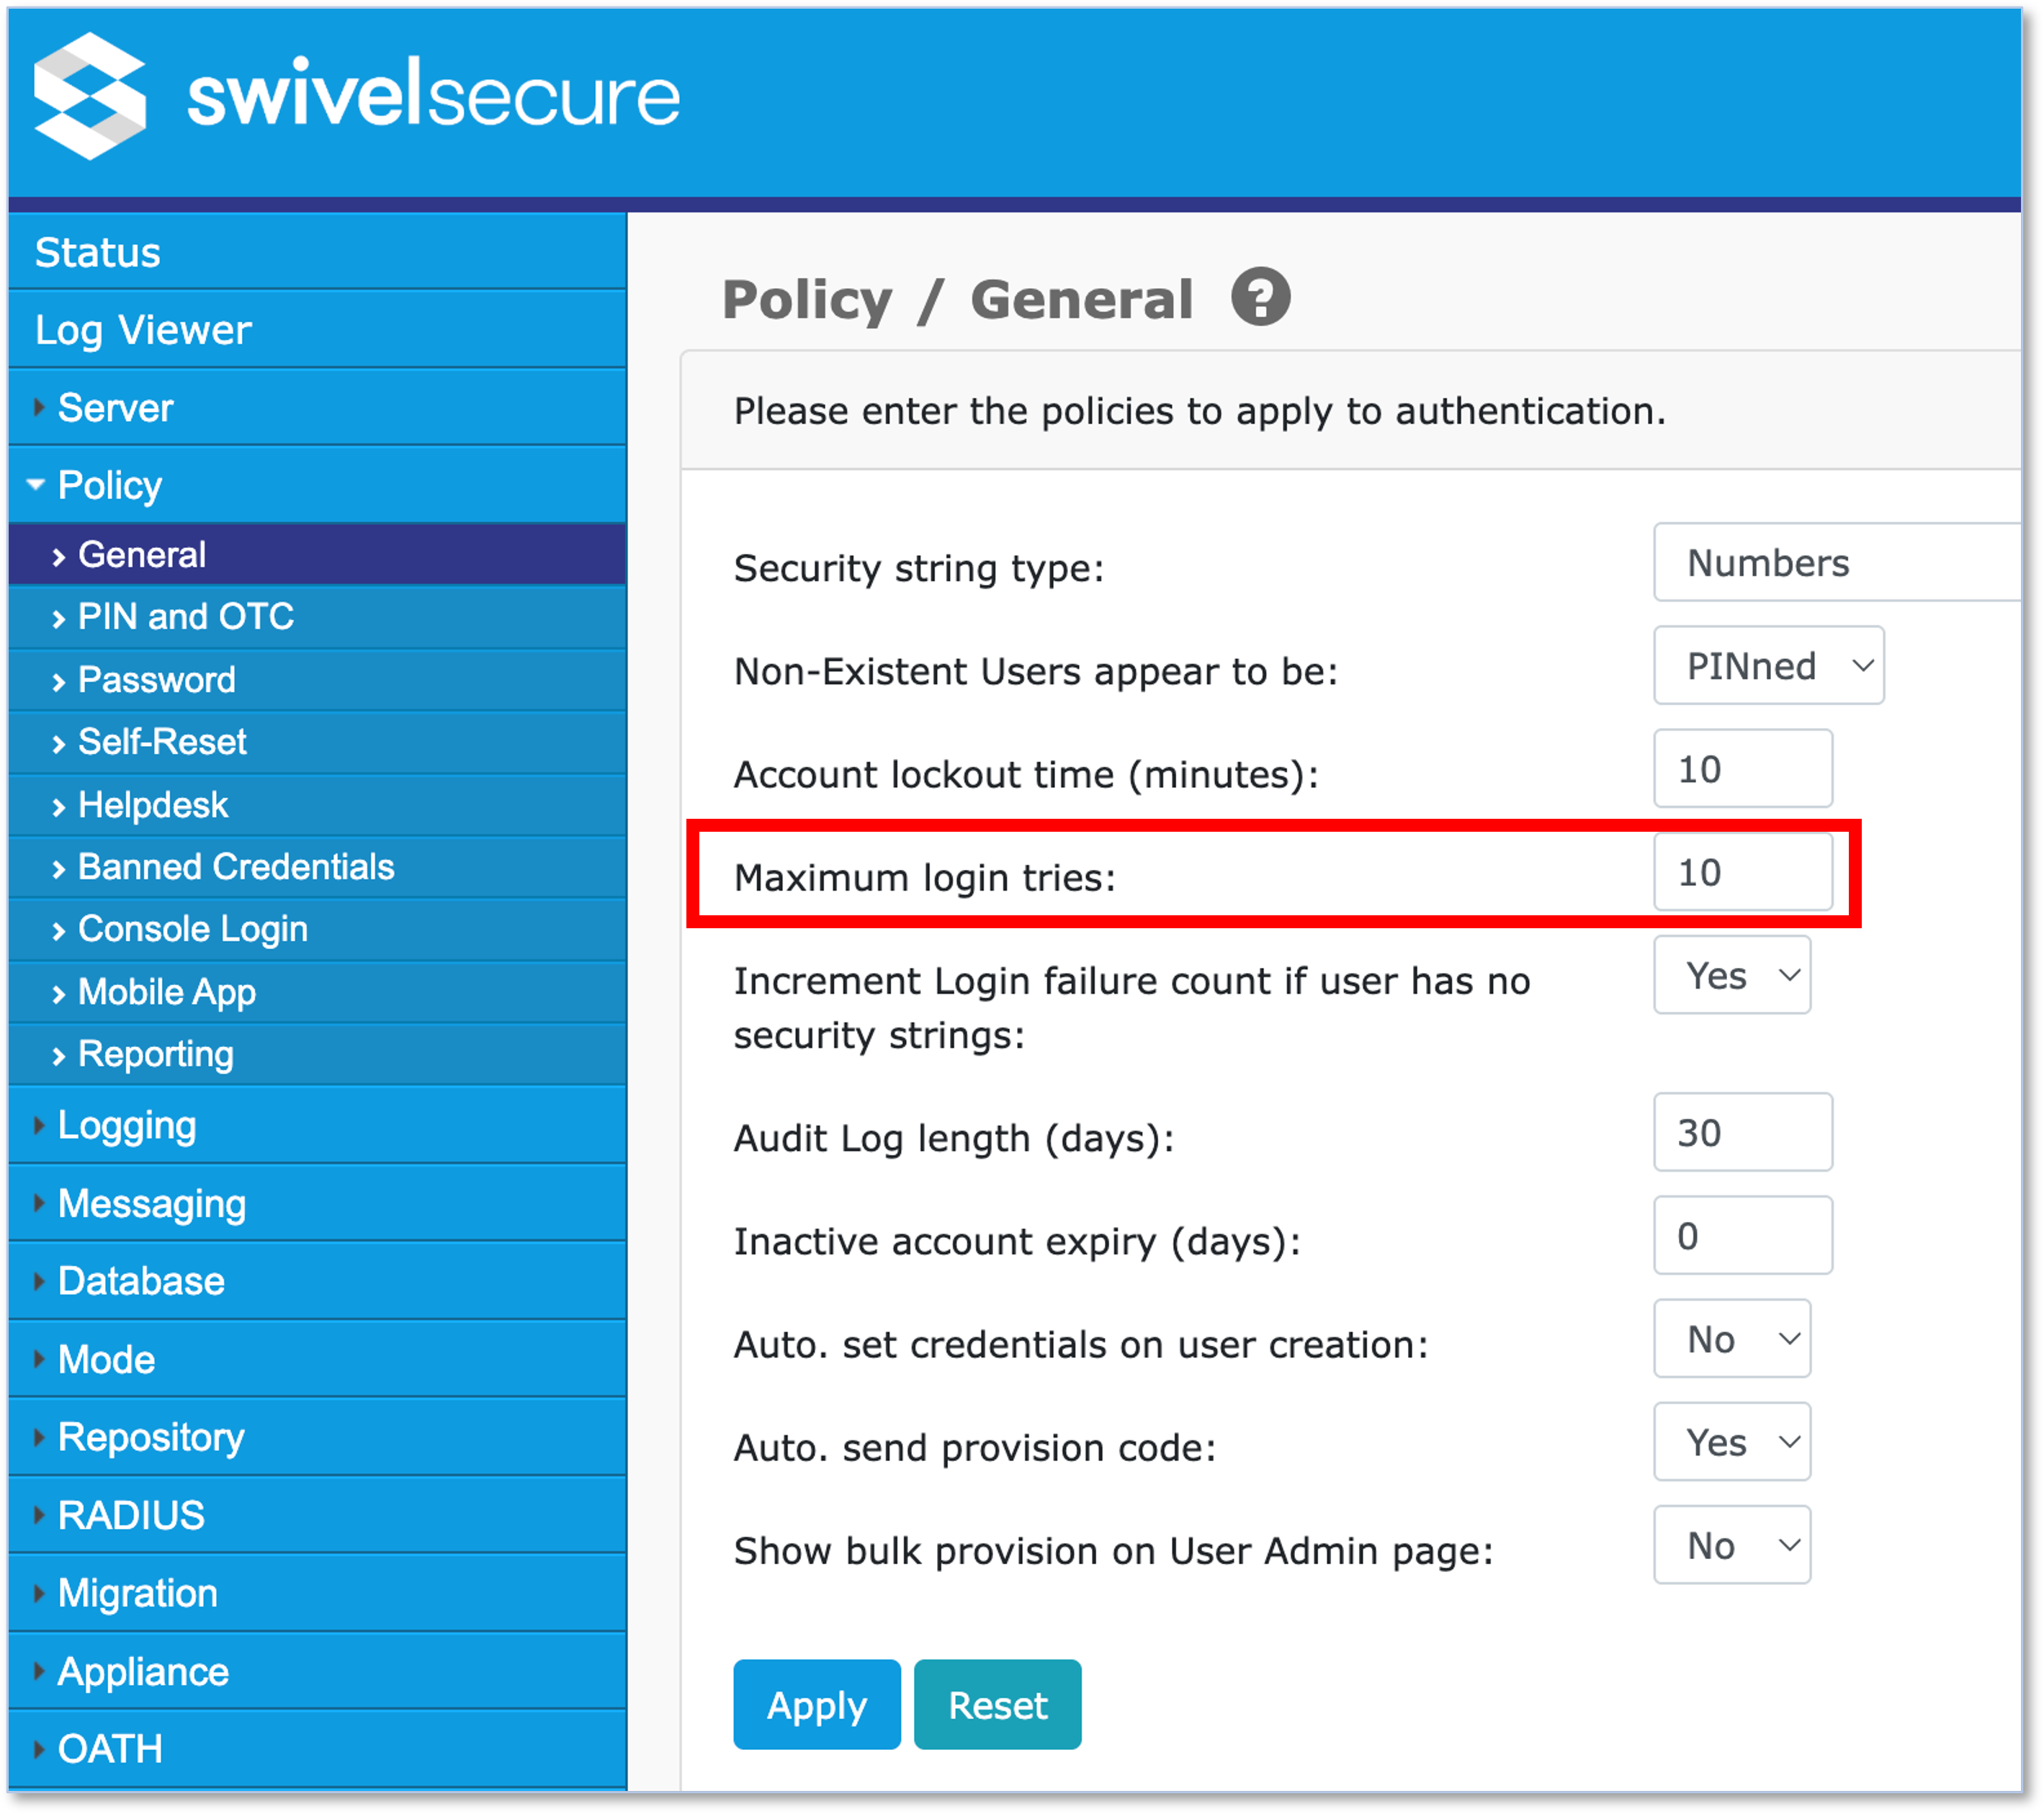
Maximum Login Triesは、Swivel管理画面の「Policy」→「General」メニューから設定できます。これは、アカウントがロックされるまでに、ユーザーが連続してログインに失敗できる最大回数です。初期状態のデフォルトは「5」です。ここで設定された回数を超えてユーザがログインに失敗すると、アカウント(ユーザPIN)がロックしてしまいます。
旧バージョンでは、この値を「0」とすると、ユーザが何度ログインに失敗してもアカウントはロックしませんでした。
ところが、新しいバージョンでは、「0」と設定すると、ログインに1度でも失敗するとすぐにアカウントがロックしてしまいます。
元々、このMaximum Login Triesの値を高く設定したり、無効にしたりすると、ブルートフォース攻撃によって認証が成功してしまうリスクが大幅に高まることが考えられていました。新しいバージョンにおいては、このセキュリティ・リスクを排除する目的で、ユーザが何度ログインに失敗してもアカウントがロックしない状態を排除しています。
最新バージョンへのアップデートをお考えで、「Maximum Login Tries」を「0」に設定されているお客様は、これを機に、Maximum Login Triesポリシーの最適化をご検討いただきますようお願いいたします。